secure-c-cpp-embedded-systems

קורס Secure C/C++ for Embedded Systems

על הקורס

אבטחת קוד בלב המערכת: קורס Secure C/C++ for Embedded Systems

בעולם שבו כמעט כל מכשיר – החל ממכשירים רפואיים מצילי חיים, דרך מערכות רכב אוטונומיות ועד לתשתיות קריטיות – מחובר לרשת, אבטחת מידע היא כבר לא "תוספת נחמדה". היא דרישת סף. מערכות Embedded נמצאות בחזית הזו, והן פגיעות מתמיד.
טעות אחת בניהול זיכרון או פסיקה שלא טופלה כראוי עלולה להפוך לפרצת אבטחה קריטית או לכשל מערכתי קטסטרופלי.
גם בעידן של Vibe Coding וכלי AI, הטעויות האלה לא נעלמות. קוד שנראה תקין עלול להסתיר Buffer Overflow או Undefined Behaviour. בקורס תלמדו לזהות אותן ולתקן אותן לפי MISRA ו-CERT.

האם הקוד שלך באמת חסין? כתיבת קוד למערכות משובצות מחשב דורשת איזון עדין בין ביצועים קיצוניים, ניצול משאבים מינימלי ואמינות ללא פשרות.
שפות C ו-++C הן סוס העבודה של התעשייה, אך הן טומנות בחובן "מוקשים" מובנים:
מ-Buffer Overflows קלאסיים ועד להתנהגות לא מוגדרת (Undefined Behaviour) שעלולה להקריס מערכת תחת ידיו של תוקף מתוחכם.

זה לא רק קורס C++ – זו השקעה באמינות

בסיום הקורס, המשתתפים לא רק יכתבו קוד טוב יותר – הם יפתחו "חשיבה הגנתית". היכולת לצפות מראש פרצות, לבצע Refactoring לקוד קיים ולהפוך אותו למאובטח, ולעמוד בסטנדרטים הנדרשים כיום בשוק הגלובלי, היא מה שמפריד בין מפתח רגיל למומחה Embedded אמיתי.

הצטרפו אלינו והבטיחו שהמערכת הבאה שתפתחו תהיה לא רק חכמה ומהירה, אלא גם בלתי חדירה.

שימוש ב-AI בעבודה על קוד C/C++ מאובטח

כלי AI הם כיום חלק מהעבודה של מפתחי Embedded. הם עוזרים לכתוב קוד, לסקור אותו ולהבין ממצאים. האחריות על אבטחת הקוד נשארת של המפתח.

כך משתמשים ב-AI בעבודה עם הנושאים הנלמדים בקורס:

  • ניהול זיכרון: סקירת קוד לאיתור Stack Corruption ו-Use-after-free.
  • קוד C: זיהוי Integer Overflows ופונקציות מסוכנות, והסבר על דגלי GCC.
  • מעבר ל-C++: הצעות לשימוש ב-Smart Pointers, ב-RAII וב-constexpr.
  • עמידה בתקנים: הסבר על כללי MISRA ו-CERT, והצעות לתיקון הפרות.
  • ניתוח ממצאים: הסבר על פלט של Coverity, Cppcheck ו-Sanitizers.
  • קוד מקבילי: סקירת קוד ISR ו-RTOS לאיתור Race Conditions.
  • חוסן: ניסוח טיוטות ל-Logging, לטיפול בשגיאות ול-Watchdog.
  • שכתוב קוד: הצעות Refactoring לקוד קיים.

שימוש נכון ב-AI מתחיל בהבנת הקוד והסיכונים, ובהבנה הזו עוסק הקורס. ידע בניהול זיכרון, בתקנים ובכלי ניתוח עוזר לנסח בקשות מדויקות. אותו ידע מאפשר גם לזהות קוד לא בטוח ולתקן אותו.

מועדי פתיחת קורס Secure C/C++ for Embedded

קורס ערב
18:00 - 22:00
40 ש"א (8 מפגשים)
09/05/2027

מתכונת הקורס

* מספר המפגשים והשעות למפגש עשויים להשתנות בין קורס לקורס

  • צוות הוראה מהתעשייה עם ניסיון מעשי אמיתי
  • מודל לימודים היברידי - גמישות מלאה בין כיתה ואונליין
  • גישה חופשית לכל חומרי הלימוד מכל מקום ובכל זמן
  • סביבת לימודים מתקדמת וכלים עדכניים
  • תכנית לימודים מקיפה ומובנית לפי דרישות השוק
  • הקלטות שיעורים לחזרה, חיזוק וסגירת פערים
  • הכנה מקצועית ואישית לראיונות עבודה
  • שיעורים פרטיים אחד על אחד ללא עלות
private lessons

למה כדאי ללמוד Secure C/C++ for Embedded ?

קורס Secure C/C++ for Embedded Systems נוצר כדי להעניק למפתחים מנוסים ולמהנדסי מערכת את ארגז הכלים המתקדם ביותר לכתיבת קוד מאובטח, יציב ותקני.

אנחנו לא מסתפקים בתיאוריה; אנחנו צוללים לעומק הארכיטקטורה כדי להבין איך תקלות חומרה, תזמון וצריכת חשמל משפיעות על אבטחת התוכנה.

במהלך הקורס נלמד לשלוט בסטנדרטים הבינלאומיים המחמירים ביותר, כמו MISRA-C/C++ ו-CERT C/C++, ונהפוך אותם לחלק בלתי נפרד מתהליך הפיתוח היומיומי.

private lessons

מה לומדים בקורס Secure C/C++ for Embedded ?

התוכנית מורכבת משישה מודולים מקצועיים המשלבים הרצאות עומק עם מעבדות (Labs) מעשיות:

  • ניהול זיכרון מאובטח: נלמד כיצד למנוע Stack Corruption ו-Use-after-free, ונבין למה (ואיך) להימנע מהקצאות דינמיות (Malloc/Free) במערכות Real-Time לטובת אסטרטגיות הקצאה סטטית בטוחות.
  • טכניקות תכנות מתקדמות ב-C: שימוש נכון ב-GCC Flags, התמודדות עם Integer Overflows וזיהוי פונקציות מסוכנות לפני שהן מגיעות לייצור.
  • המעבר ל-C++ מאובטחת: שימוש חכם ב-Smart Pointers, הבנת חוקי ה-RAII (Resource Acquisition Is Initialization) ומינוף constexpr לכתיבת קוד בטוח ויעיל יותר.
  • ניהול שגיאות וחוסן (Resilience): תכנון מנגנוני Watchdog, אסטרטגיות Logging במערכות מוגבלות משאבים ובניית API חסין לתקלות.
  • עבודה בסביבת Concurrency ו-RTOS: איך נמנעים מ-Race Conditions בקוד של פסיקות (ISR) ואיך בונים מערכות Multi-threaded מאובטחות באמת.
  • כלי בדיקה ואנליזה: נכיר מקרוב כלי Static & Dynamic Analysis כמו Coverity, Cppcheck ו-Sanitizers שיעזרו לנו לתפוס באגים עוד לפני שלב ההרצה.
צפייה בסילבוס
Head of the department
teacher-image-בני-כהן

על המרצה

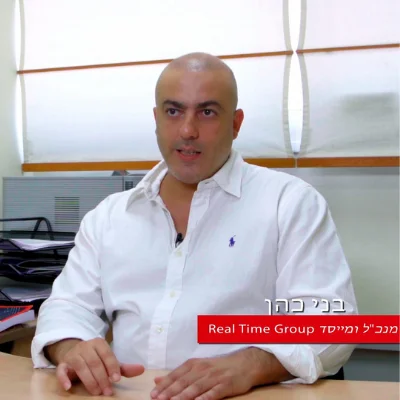
בני כהן

מנכ"ל ומייסד Real Time Group

  • בעל תואר שני M.Sc בהנדסת תקשורת.
  • תואר ראשון (BScTE) בהנדסת אלקטרוניקה.
  • מרצה וראש תחום קורס Real Time Embedded ב-RT-Group.
  • בעל ניסיון של מעל 20 שנה בפיתוח והדרכת מערכות RT Embedded Linux לחברות Enterprise, הביטחוניות ו- Startups המובילות בעולם.

מה מספרים בוגרי המכללה?

צפייה בסילבוס

סטודנטים ללימודי Secure C/C++ for Embedded Systems התעניינו גם במודולים נוספים:

צפייה בסילבוס

סילבוס הקורס